Blog · Gestionale
Conformità GDPR ERP: cosa serve davvero al tuo gestionale
Un ERP è conforme al GDPR quando il prodotto, la sua configurazione e i processi aziendali che lo circondano lavorano insieme: nessun software è conforme di fabbrica. Le tre azioni da avviare subito sono mappare i trattamenti collegati ai moduli ERP, definire ruoli e autorizzazioni di accesso e attivare logging e backup sicuri. Il riferimento resta il Regolamento (UE) 2016/679, insieme alle indicazioni del Garante per la protezione dei dati personali.
In breve:
- Per essere conformi al GDPR, un ERP richiede mappature dei trattamenti, ruoli definiti e sistemi di logging e backup attivi, non basta la semplice installazione del software.
- La verifica della conformità implica anche controlli tecnici come autenticazione forte, cifratura dei dati e registri di accesso, oltre a contratti chiari con i fornitori e sub-responsabili.
- È fondamentale aggiornare e verificare regolarmente il registro delle attività di trattamento e condurre test periodici sui sistemi di ripristino e monitoraggio delle violazioni.
- La conformità sostanziale si ottiene con processi ripetibili, documentati e verificabili, non con certificazioni o etichette di conformità automatica.
- La gestione delle violazioni richiede un sistema che tracci accessi, esportazioni e modifiche, e una procedura rapida per notificare i data breach al Garante.
Indice
- Che cosa vuol dire conformità GDPR per un ERP
- Mappatura dei trattamenti e registro: come verificare il gestionale
- Controlli tecnici essenziali nell’ERP
- Controlli organizzativi e contrattuali che accompagnano la configurazione tecnica
- Sequenza operativa per adeguare un ERP
- Test, monitoraggio e gestione dei data breach
- Prospettiva LINKWARE: come affrontiamo la conformità GDPR su progetti ERP
- Offerta LINKWARE: supporto operativo per l’adeguamento GDPR su ERP
- Risorse ufficiali e linee guida citate
- Un ERP conforme non nasce da un certificato, ma da prove concrete
- Fonti
- Domande frequenti
Che cosa vuol dire conformità GDPR per un ERP
Il GDPR non elenca requisiti tecnici specifici per i software gestionali: stabilisce principi che ogni trattamento, incluso quello svolto tramite ERP, deve rispettare. Il Regolamento (UE) 2016/679 fissa liceità e minimizzazione dei dati, responsabilizzazione (accountability) e misure tecniche e organizzative adeguate al rischio, come previsto dagli articoli 5, 25 e 32.
Un ERP tipico tratta dati anagrafici di clienti e fornitori, dati contrattuali, informazioni su paghe e personale, talvolta dati sanitari nei moduli HR. Ogni categoria comporta un livello di attenzione diverso.
- Il titolare del trattamento decide finalità e mezzi ed è responsabile in prima persona verso il Garante.
- Il responsabile del trattamento (spesso il fornitore software o l’hosting) tratta i dati per conto del titolare, secondo istruzioni scritte.
- Il DPO, quando nominato, sorveglia il rispetto del Regolamento e consiglia su DPIA e registro.
Mappatura dei trattamenti e registro: come verificare il gestionale
Il registro delle attività di trattamento, previsto dall’articolo 30, deve descrivere finalità, categorie di interessati e dati, destinatari, trasferimenti e misure di sicurezza, come indicato nelle FAQ del Garante sul registro. Non è un elenco di software: un unico ERP può generare più voci di registro, una per ciascun trattamento distinto che ospita.
Per costruire o aggiornare il registro a partire dal gestionale, segui questa sequenza:
- Elenca ogni modulo attivo (contabilità, magazzino, paghe, CRM, e-commerce) e i dati che tratta.
- Individua le integrazioni esterne, dai connettori bancari ai plugin dell’e-commerce, perché ogni collegamento può aprire un nuovo trattamento.
- Compila per ciascun modulo la scheda con finalità, base giuridica, categorie di interessati, tempi di conservazione e destinatari.
- Segnala i flussi che richiedono attenzione rafforzata: dati su paghe e presenze, eventuali dati sanitari nei moduli HR, trasferimenti verso paesi terzi tramite servizi cloud.
Le personalizzazioni contano quanto il software di base: un campo aggiunto o un’integrazione con un servizio esterno cambia le voci attive nel registro, come ricordano le indicazioni del Garante sul collegamento tra registro e sistemi in uso.
Controlli tecnici essenziali nell’ERP
L’articolo 32 chiede misure tecniche e organizzative adeguate al rischio; l’articolo 25 chiede che privacy by design e by default siano integrate fin dalla progettazione, non aggiunte dopo. Sul piano pratico, questo si traduce in controlli verificabili modulo per modulo.
- Profili utente basati sul principio del minimo privilegio, con autenticazione forte e MFA per gli accessi amministrativi.
- Cifratura dei dati sia in transito sia a riposo, con pseudonimizzazione dei dataset usati per analisi statistiche o reportistica.
- Logging di accessi ed esportazioni, con una politica di conservazione dei log coerente con le finalità dichiarate.
- Backup cifrati con piani di ripristino testati periodicamente, non solo programmati.
- Verifica su fornitore e hosting: identità dei sub-responsabili, localizzazione fisica dei dati, contenuto degli SLA su disponibilità e sicurezza.
Un consiglio: verifica che il log delle esportazioni sia attivo per ogni modulo prima di considerarlo un controllo effettivo, non solo una funzione disponibile.
Controlli organizzativi e contrattuali che accompagnano la configurazione tecnica
Le misure tecniche da sole non bastano: servono ruoli chiari e contratti che li rendano vincolanti. Le linee guida EDPB su controller e processor indicano che la scelta del fornitore deve basarsi su garanzie verificabili, non sulla sola firma di un contratto.
- Documenta per iscritto chi è titolare, chi è responsabile del trattamento e se è stato nominato un DPO.
- Nel contratto ex articolo 28 con il fornitore ERP, specifica assistenza, misure di sicurezza, gestione dei sub-responsabili e modalità di restituzione o cancellazione dei dati a fine rapporto.
- Valuta se serve una DPIA quando l’ERP tratta dati su larga scala, dati sensibili o introduce nuove tecnologie di profilazione.
- Definisci politiche di conservazione e procedure di cancellazione allineate ai tempi dichiarati nel registro.
Sequenza operativa per adeguare un ERP
Un progetto di adeguamento segue un ordine preciso, con deliverable concreti a ogni passaggio.
- Inventario di moduli, integrazioni e flussi di dati, con relativa mappatura nel registro.
- Definizione delle policy interne su accessi, retention e gestione delle richieste degli interessati.
- Configurazione tecnica: profili, cifratura, logging, backup, secondo quanto emerso dall’inventario.
- Formalizzazione dei contratti articolo 28 con fornitore ERP e hosting.
- Test delle misure implementate: prove di ripristino, verifica dei log, controllo degli accessi.
- Formazione del personale sull’uso conforme del gestionale e sulle procedure in caso di incidente.
Ogni fase produce una prova documentale, dal registro aggiornato al verbale di test di restore, perché l’accountability richiesta dal Regolamento si dimostra con evidenze, non con dichiarazioni.
Test, monitoraggio e gestione dei data breach
L’ERP deve poter fornire, in caso di incidente, log di accesso, cronologia delle esportazioni e tracciamento delle modifiche: sono gli elementi che permettono di ricostruire cosa è successo e a quali dati.
In caso di violazione, il titolare deve notificare il Garante per la protezione dei dati personali senza ingiustificato ritardo e, quando possibile, senza ingiustificato ritardo e, quando possibile, nel più breve tempo ragionevole dal momento in cui ne è venuto a conoscenza, come indicato nelle istruzioni del Garante sul data breach. Le linee guida EDPB sulla notifica dettagliano i contenuti minimi da includere nella segnalazione.
- Esegui periodicamente test di ripristino dei backup, non solo la programmazione automatica.
- Verifica che i log conservino traccia sufficiente per ricostruire un incidente a posteriori.
- Documenta ogni esercitazione o incidente simulato, anche quando non ha comportato una violazione effettiva.
Prospettiva LINKWARE: come affrontiamo la conformità GDPR su progetti ERP
Operatori esperti seguono ogni progetto ERP con un referente unico per l’intero adeguamento, senza passare da un call center. I servizi GDPR & Privacy si integrano nella configurazione del gestionale, andando oltre la semplice documentazione.
- Analisi dei moduli attivi e mappatura dei trattamenti collegati.
- Revisione dei contratti con fornitori e sub-responsabili coinvolti nell’ecosistema ERP.
- Configurazione di profili, logging e backup coerenti con quanto emerso dalla mappatura.
Prima di affidare un progetto a un fornitore, chiedi sempre chi gestisce i sub-responsabili, dove risiedono fisicamente i dati e come vengono documentati i test di efficacia delle misure adottate.
Offerta LINKWARE: supporto operativo per l’adeguamento GDPR su ERP
Chi cerca un partner per portare l’ERP in un percorso di conformità sostanziale, non solo formale, può contare sui servizi GDPR & Privacy di LINKWARE, pensati per accompagnare mappatura, contratti e configurazione senza smontare i processi esistenti in azienda.
Un intervento tipico comprende la mappatura dei trattamenti collegati ai moduli attivi, la revisione dei contratti articolo 28 con i fornitori coinvolti, la configurazione di accessi e logging, i test di ripristino e una sessione di formazione per il personale che usa il gestionale ogni giorno. Chi ha bisogno anche di un ambiente hosting con garanzie chiare su localizzazione dei dati e SLA può valutare l’hosting gestito professionale offerto insieme al software gestionale LINKWARE. Per chi gestisce un negozio online integrato all’ERP, gli aspetti di sicurezza lato e-commerce possono trarre beneficio anche da risorse tecniche come la guida ai plugin di sicurezza per PrestaShop collegato al gestionale. Si consiglia di richiedere un confronto diretto con un referente esperto per definire il percorso più adatto al proprio caso specifico.
Risorse ufficiali e linee guida citate
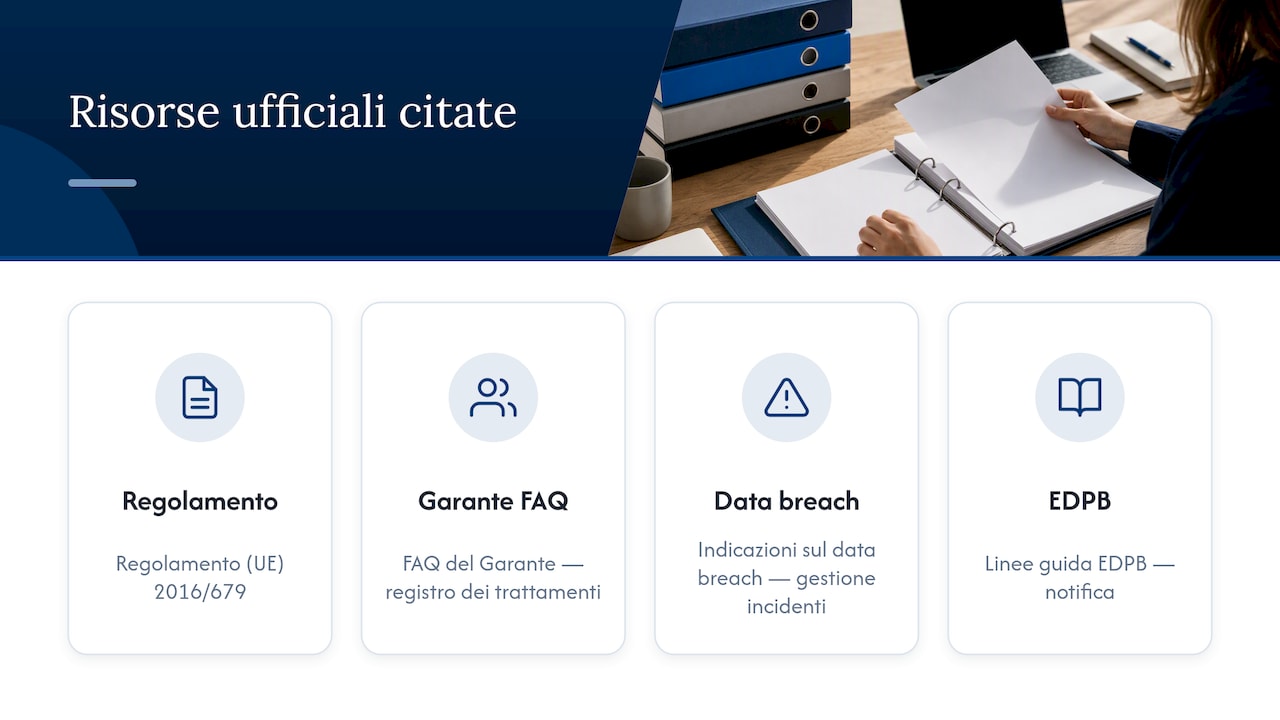
Il testo di riferimento resta il Regolamento (UE) 2016/679. Per il registro dei trattamenti consulta le FAQ del Garante, per la gestione degli incidenti le indicazioni sul data breach e le linee guida EDPB sulla notifica.
Un ERP conforme non nasce da un certificato, ma da prove concrete
Molti responsabili IT cercano un prodotto che garantisca la conformità come se fosse una casella da spuntare. Non esiste: nessun software, per quanto ben progettato, sostituisce la mappatura dei trattamenti, i contratti corretti con i fornitori e i test periodici sulle misure adottate. Il Garante lo ha scritto chiaramente nella propria guida applicativa: l’accountability si dimostra con documentazione e prove di funzionamento, non con un’etichetta commerciale.
Il rischio più comune non è la mancanza di strumenti tecnici, che oggi la maggior parte degli ERP offre, ma la loro configurazione superficiale: permessi troppo ampi, log mai controllati, contratti con i fornitori firmati senza leggere le clausole su sub-responsabili e localizzazione dei dati. La conformità sostanziale si costruisce con processi ripetibili e verificabili, non con un progetto una tantum lasciato poi invariato per anni mentre l’azienda cambia moduli, integrazioni e fornitori.
— Claudio
Fonti
Domande frequenti
Cosa significa essere «in conformità al GDPR» per un’azienda?
Non è uno stato acquisito una volta per tutte, ma un impegno da mantenere nel tempo con controlli periodici.
Chi è responsabile della conformità al GDPR in un’organizzazione?
Quando nominato, il DPO sorveglia il rispetto del Regolamento e supporta le valutazioni su registro e DPIA.
Cosa vuol dire nella pratica essere conformi al GDPR?
Comprende anche la capacità di gestire un’eventuale violazione dei dati nei tempi previsti dalla normativa.
Il GDPR è obbligatorio per tutte le aziende?
Sì, il Regolamento (UE) 2016/679 si applica a qualsiasi organizzazione che tratti dati personali di persone fisiche nell’Unione Europea, indipendentemente dalle dimensioni dell’azienda. Le modalità di adempimento possono variare in base al rischio e alla natura del trattamento, ma l’obbligo di base resta lo stesso per tutti i titolari.
Quanto tempo si ha per notificare una violazione dei dati personali?
Il titolare deve notificare la violazione al Garante per la protezione dei dati personali senza ingiustificato ritardo e, quando possibile, senza ingiustificato ritardo e, quando possibile, nel più breve tempo ragionevole dal momento in cui ne è venuto a conoscenza. La segnalazione deve includere la natura della violazione, le categorie di dati coinvolte e le misure adottate per contenerla.
Raccomandati
Vuoi digitalizzare la tua azienda?
Un consulente LINKWARE ti propone la soluzione su misura, senza impegno.
Richiedi una demo gratuita