Blog · Gestionale
Ruoli e permessi ERP: la strategia operativa per amministratori IT
Imposta ruoli per funzioni aziendali, applica il principio del minimo privilegio e riserva i permessi elevati a finestre temporanee con approvazione. Questa combinazione riduce gli errori di configurazione, semplifica gli audit e limita i danni in caso di account compromesso. Non serve reinventare il modello ad ogni progetto: servono una matrice ruoli-permessi documentata, workflow di approvazione per le eccezioni e controlli periodici sulle assegnazioni attive.
In breve:
- È fondamentale definire una matrice ruoli-permessi documentata e aggiornata, che coinvolga le funzioni aziendali e i processi, per evitare errori di configurazione e conflitti di segregazione dei compiti.
- I privilegi temporanei Just-in-Time riducono i rischi di accessi elevati permanenti, richiedendo un processo di richiesta, approvazione e revoca automatizzata con log di tutte le attività.
- Centralizzare la gestione delle autorizzazioni attraverso un motore dedicato e integrare le API permette di evitare incoerenze tra ERP, sistemi esterni e piattaforme di vendita, facilitando audit e manutenzione.
- Eseguire controlli periodici, audit e monitoraggio delle assegnazioni attive aiuta a prevenire ruoli inattivi o permessi accumulati nel tempo, riducendo la superficie di attacco e rischi di violazioni.
- Affidarsi a consulenti esterni per analisi di processi e segregazioni dei compiti può velocizzare l’implementazione corretta di ruoli e permessi in sistemi ERP complessi e condivisi.
Indice
- Concetti chiave: PoLP, RBAC, ABAC e ReBAC
- Progettare ruoli e permessi: matrice e segregazione dei compiti
- Checklist operativa per configurare ruoli in ambiente ERP
- Privilegi temporanei e Just-in-Time: policy e workflow
- Integrazione API e motore autorizzativo centralizzato
- Best practice: logging, audit e governance dei permessi
- Prospettiva pratica sull’implementazione dei permessi ERP
- Come LINKWARE può aiutare a gestire ruoli e permessi
- Fonti
- Domande frequenti
Concetti chiave: PoLP, RBAC, ABAC e ReBAC
Il principio del minimo privilegio, o PoLP, stabilisce che ogni utente riceve solo i permessi necessari per svolgere la propria funzione, riducendo la superficie d’attacco e limitando l’impatto di una violazione (OWASP). Tradurlo in pratica significa definire attività granulari, come “approva fattura”, invece di assegnare un generico ruolo amministratore.
Il modello RBAC (Role-Based Access Control) resta il punto di partenza più diffuso negli ERP: assegna permessi a ruoli predefiniti e questi ai singoli utenti. È semplice da configurare ma, in sistemi complessi, tende a generare una proliferazione incontrollata di ruoli simili e rende la segregazione dei compiti difficile da mantenere (OWASP Cheat Sheet Series). ABAC (Attribute-Based Access Control) e ReBAC (Relationship-Based Access Control) aggiungono condizioni dinamiche, utili quando serve un controllo a livello di singolo oggetto.
- In contabilità, un ruolo RBAC “contabile” può bastare per la registrazione fatture.
- In magazzino, un controllo ABAC può limitare la modifica di un ordine al solo deposito di competenza dell’operatore.
Progettare ruoli e permessi: matrice e segregazione dei compiti
Costruire una matrice ruoli per permessi è il passaggio che trasforma la teoria in configurazione applicabile. La matrice deve indicare, per ogni combinazione, il modulo ERP interessato, l’azione consentita (lettura, modifica, approvazione), il livello di dato coperto e il proprietario di processo che ha validato l’assegnazione.
- Elenca le funzioni aziendali, non le persone: “responsabile acquisti”, non “Mario Rossi”.
- Mappa per ciascuna funzione le azioni minime necessarie sui moduli ERP coinvolti.
- Confronta le combinazioni per individuare conflitti di segregazione dei compiti, come chi crea un fornitore che può anche autorizzarne il pagamento.
- Fai validare la matrice ai proprietari di processo prima del rilascio.
- Versiona il documento e aggiorna la data ad ogni modifica sostanziale.
La separazione dei compiti previene frodi solo se applicata nei workflow dell’ERP stesso, non lasciata alla sola disciplina degli utenti.
Un consiglio: usa una naming convention coerente per i ruoli, ad esempio “modulo_funzione_livello”, così le revisioni future risultano immediate anche a distanza di anni.
Checklist operativa per configurare ruoli in ambiente ERP
Una sequenza ripetibile riduce gli errori quando si creano nuovi ruoli o si modificano permessi esistenti.
- Definisci la funzione aziendale e le attività che deve poter svolgere.
- Crea il ruolo nell’ERP seguendo la naming convention concordata.
- Assegna solo i permessi previsti dalla matrice, non permessi ereditati per comodità.
- Testa il ruolo in ambiente di staging con dati anonimizzati.
- Fai approvare la configurazione dal proprietario di processo.
- Rilascia in produzione e monitora le prime attività dell’utente assegnato.
Alcuni controlli di qualità restano indispensabili prima del rilascio definitivo:
- Verifica che il nuovo ruolo non generi conflitti di segregazione dei compiti con ruoli già attivi.
- Esegui i test solo su ambienti con dati anonimizzati, mai su dati di produzione reali.
- Prepara una procedura di rollback che disattivi il ruolo senza perdere lo storico delle assegnazioni.
Pianifica una revisione periodica, ad esempio trimestrale, per individuare ruoli inattivi o permessi accumulati nel tempo da chi ha cambiato mansione.
Privilegi temporanei e Just-in-Time: policy e workflow
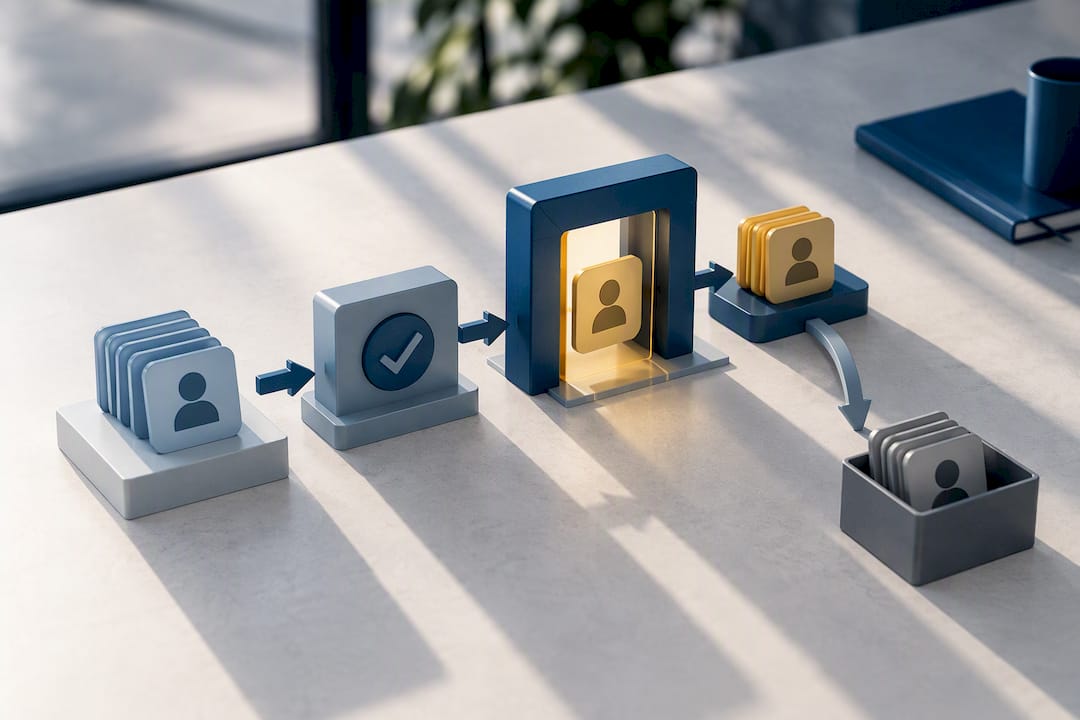
I privilegi Just-in-Time concedono un accesso elevato solo per la durata dell’operazione che lo richiede, poi lo revocano automaticamente. Le configurazioni troppo permissive e i ruoli predefiniti lasciati senza adattamento sono tra i rischi più comuni, e i workflow JIT aiutano a eliminare i privilegi permanenti inutilizzati (OWASP).
Un workflow JIT tipico comprende:
- Richiesta motivata dell’utente con indicazione della durata necessaria.
- Approvazione da parte di un responsabile o di un sistema di regole predefinite.
- Provisioning temporaneo del permesso con scadenza automatica.
- Log della sessione privilegiata inviato al sistema di monitoraggio aziendale.
Un consiglio: predisponi un account di escalation per le emergenze e registra ogni approvazione con l’attestazione di chi l’ha concessa, così la catena resta tracciabile in fase di audit.
Integrazione API e motore autorizzativo centralizzato
Codificare i permessi direttamente dentro ogni integrazione è una delle cause più frequenti di incoerenza tra ERP, API ed e-commerce collegati. Quando ogni servizio applica le proprie regole, un permesso revocato nell’ERP può restare attivo altrove.
L’architettura consigliata centralizza le decisioni di autorizzazione in un motore dedicato, interrogato da ogni applicazione al momento della richiesta, invece di duplicare la logica dei permessi in ciascun sistema. Centralizzare l’autorizzazione e “codificare per l’attività” invece che per il singolo endpoint semplifica l’audit e riduce gli errori di manutenzione (OWASP).
- Sincronizza ruoli e attributi tra ERP e servizi esterni con un processo automatico, non manuale.
- Testa periodicamente la coerenza tra i permessi effettivi e quelli previsti dalla matrice.
- Collega l’ERP al motore autorizzativo tramite webhook che notificano ogni variazione di ruolo in tempo reale.
Chi gestisce l’integrazione tra ERP e canali di vendita trova spunti operativi anche nella guida sullo scontrino elettronico ERP, dove la coerenza dei permessi tra sistemi è un requisito analogo.
Best practice: logging, audit e governance dei permessi
Un sistema di ruoli ben progettato perde valore se le modifiche non lasciano traccia verificabile. Gli eventi da registrare in modo immutabile includono creazione ed eliminazione di ruoli, variazioni di permessi, concessioni JIT e tentativi di accesso negato.
- Invia i log a un sistema SIEM per correlare gli eventi e generare alert su pattern anomali.
- Esegui audit periodici sulle assegnazioni attive, non solo al momento della creazione del ruolo.
- Misura indicatori di governance come il tempo medio di approvazione delle richieste e il numero di ruoli inattivi da oltre novanta giorni.
- Documenta un processo di gestione delle eccezioni, con rollback rapido quando un permesso viene concesso per errore.
Le configurazioni eccessivamente permissive restano tra i rischi più citati nei controlli di autorizzazione (OWASP): un audit regolare è quello che permette di intercettarle prima che diventino un incidente.
Prospettiva pratica sull’implementazione dei permessi ERP
Nei progetti ERP più articolati, la differenza tra un modello di ruoli che funziona e uno che genera continue eccezioni sta nella qualità dell’assessment iniziale, non nella sofisticazione dello strumento scelto. Un referente che conosce a fondo i processi aziendali individua le segregazioni dei compiti reali molto prima di quanto faccia un questionario standard, e questo accorcia i tempi di messa a regime. Vale la pena affidarsi a un assessment esterno quando l’organizzazione cambia rapidamente o quando più moduli condividono gli stessi dati sensibili.
— Claudio
Come LINKWARE può aiutare a gestire ruoli e permessi
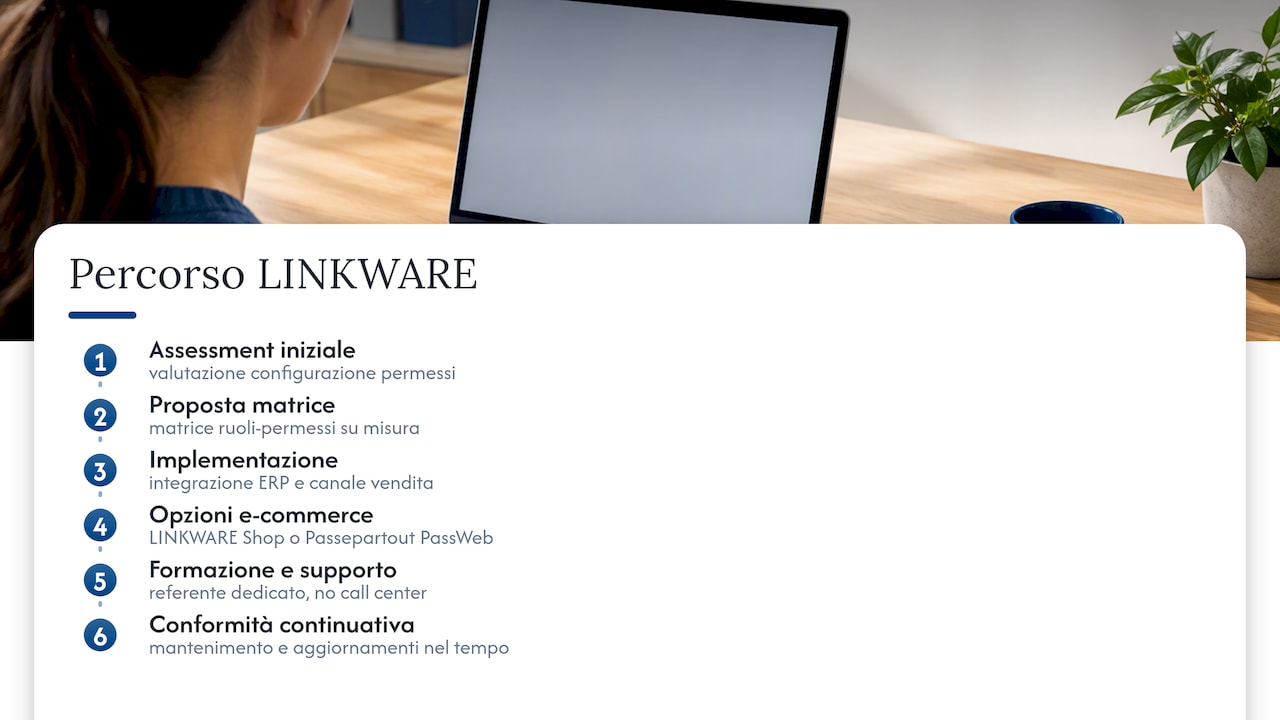
Progettare una matrice ruoli-permessi corretta, integrare un motore autorizzativo e mantenere la conformità nel tempo richiede competenze che raramente un’unica figura interna può coprire da sola. Il software gestionale LINKWARE nasce per unificare contabilità, produzione e vendite in un unico ecosistema, con un referente unico che segue il progetto dall’assessment iniziale fino alla formazione degli utenti, senza passare da un call center.
Chi integra l’ERP con un canale di vendita online può affiancare la configurazione dei ruoli alla realizzazione del negozio tramite LINKWARE Shop o valutare Passepartout PassWeb come componente dell’ecosistema Passepartout certificato. Richiedi una valutazione della tua configurazione attuale dei permessi: il referente dedicato analizza i processi in essere e propone una matrice su misura per la tua azienda.
Fonti
Per approfondire i modelli citati: la pagina OWASP sul principio del minimo privilegio, il confronto tra RBAC, ABAC e ReBAC, le raccomandazioni su configurazioni autorizzative eccessivamente permissive e un’analisi di sicurezza per piattaforme e-commerce.
Domande frequenti
Quali sono le funzioni principali di un sistema ERP?
Un ERP unifica in un’unica piattaforma la gestione di contabilità, magazzino, produzione, vendite e risorse umane, evitando la frammentazione dei dati tra applicativi separati. La configurazione di ruoli e permessi determina chi può leggere, modificare o approvare le operazioni in ciascuna di queste aree.
Cosa sono gli alloggi ERP?
Il termine non corrisponde a una funzionalità standard riconosciuta nei sistemi ERP: probabilmente si intende la modalità di hosting, ovvero se il software gira su server del fornitore (cloud) o su infrastruttura interna all’azienda (on-premise). La scelta influisce sulla gestione degli accessi e su chi ha responsabilità diretta sulla sicurezza dei dati.
Quali sono alcuni esempi di sistemi ERP?
Gli ERP coprono in genere moduli di contabilità, produzione, magazzino, vendite e HR, integrati in un unico ecosistema gestionale. LINKWARE si basa sull’ecosistema Passepartout e affianca al gestionale servizi di integrazione e-commerce, permettendo di collegare vendite online e gestione interna sotto lo stesso set di ruoli e permessi.
Come si evita la proliferazione incontrollata di ruoli in un ERP?
Si definiscono i ruoli per funzione aziendale, non per singola persona, e si mantiene una matrice ruoli-permessi documentata e versionata. Le revisioni periodiche, con disattivazione dei ruoli inattivi, impediscono che si accumulino permessi fantasma nel tempo.
Quando conviene passare da RBAC ad ABAC in un ERP?
RBAC resta adeguato per la maggior parte dei processi standard, mentre ABAC diventa utile quando servono controlli a livello di singolo oggetto o condizioni dinamiche, come limitare un’operazione a un deposito specifico. La scelta va valutata già in fase di analisi dei requisiti, non dopo l’implementazione (OWASP Cheat Sheet Series).
Raccomandati
Vuoi digitalizzare la tua azienda?
Un consulente LINKWARE ti propone la soluzione su misura, senza impegno.
Richiedi una demo gratuita